度重なるサイバー攻撃による情報漏洩についての個人的対策
いかがお過ごしでしょうか、かにみそです。
AIの悪用と取り沙汰されている無数のサイバー攻撃により、情報漏洩の報道が後を絶ちません。
しばらくは漏洩のない側にいたのですが、遂に、サービス利用中のある企業から情報漏洩が発表されてしまいました。
日々の報道を聞いていると、「情報漏洩していない人は存在するのか?」と思ってしまうほどの件数で、個人情報を取り扱う企業もさることながら、各個人も危機管理などの対応を迫られています。
漏洩した情報の中には、「メールアドレス」や「クレジットカード情報」はまだしも、「氏名」や「住所」という変更のハードルが高いものも。私たちはどこまで対策を取るべきなのでしょうか。
メールアドレスは文字数を増やして対応
個人情報がもし漏洩した場合、メールアドレスは変更するべきでしょうが、これだけの勢いと規模で個人情報が漏洩してしまうと、メールアドレスを変更したところですぐにまた漏洩し利用サービス側の個人情報登録設定が追い付かなくなる恐れもあり、メールアドレスを定期的に変更するのは現実的ではない気がします。(メールアドレスを変更した場合、その都度に全ての利用サービス側の個人情報登録設定も変更する必要があります。メールアドレス情報の更新が遅れた状態でパスワードを忘れると、メール認証ができなくなりログイン不可になる可能性も。)
そういえば、迷惑メールを掃討すべく昨年に実施した、30文字メールアドレスの作成。
あれから間もなく1年ですが、当該アドレスの迷惑メール受信数は0です。受信拒否ドメインの設定をせずとも0です。頻繁に「新たな手口」としてニュースで取り上げられている詐欺メールも受信したことがありません。年間6,000件ペースの迷惑メールを排除できて、改めて「文字数の多さと文字列の複雑さの大切さ」を実感しました。
真っ先に新たな手口のターゲットになってしまう可能性は低いとは思いますがゼロではありませんので、情報収集には努めたいと思います。
ただし、gmailのアドレスはお問い合わせフォームに直結しているため、そこから何かしらの文字の羅列だったり勧誘のメールのような迷惑メールが届くことがしばしばあります。
パスワードは再確認とともに対応を検討中
対策するべきは、メールアドレスよりはパスワードかと思います。パスワードの使い回しは、飲食店系のクーポンアプリなど資産への影響が少ないものになるべく絞っています。パスキー設定の活用も有効かと思います。
パスワードの使い回しの削減に関して言えば、多種多様のサービスに対して1つ1つ違うパスワードを設定するのは管理が大変。メモをしておかないと、使用頻度の低いサービスはパスワードを忘れてしまいます。
ただし、大抵のログイン画面には、「パスワードをお忘れの場合」といったページがあり、登録したメールアドレスにパスワード再設定URLを送付する機能を有しています。
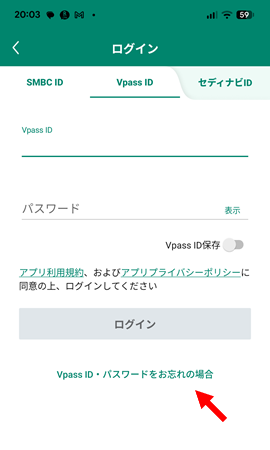
出典:三井住友カード Vpassアプリ
これを踏まえると、使用頻度の低いサービスは、「パスワードを忘れる」を逆手に取り、利用時に都度ランダムなパスワードを再設定しワンタイムパスワードのような使い方をするのも有効かもしれません。
なお、パスワードをまとめて管理できるアプリがありますが、そこのアプリからの情報漏洩という最悪の事態を考えると怖いので私は利用していません。(痕跡を残さないのが、被害に遭わない一番の対策という解釈です。)
まとめ∶作業効率も含め、自分に合った対策を
悪意のある人物や組織からすれば、AIの進化で不正アクセスし放題、情報入手し放題で、もはや無断でハローページのようなデータベースを作成して閲覧している状態。
覚えていますか?知っていますか? ハローページを。
正直、情報漏洩を嫌がってどこにも個人情報を提供せずに生活するのは不便であり苦痛でしょう。ある程度の情報漏洩は致し方ないと割り切り、情報漏洩の被害を受けた場合の対策をしっかり行う事が重要かと思います。
氏名・住所などのハード面を変更するのはハードルが高いので、メールアドレス・パスワードといったソフト面(比較的変更しやすい部分)で対策を進めていきましょう。私は記憶力が良いほうなので、パスワードを記憶し最悪の場合再設定する手法を取っていますが、パスワード管理アプリを活用したほうが楽・便利で自分に合うなら活用するべきです。
- 氏名(原則変更不可)
- 顔写真(例外を除き急激には変わらない)
- 住所(頻繁には引っ越せない)
- 電話番号(怪しい電話には出ない)
- クレジットカード番号(再発行依頼、不正利用監視)
- メールアドレス(長いメルアドにする)
- パスワード(自分に合う管理)